EN BREF : 🔎 • Analyse des blocages automatiques liés aux IPs : comprendre pourquoi un système bloque avant de décider d’autoriser le blocage. ⚠️ • Passer de la détection des menaces à la prévention des intrusions exige visibilité, corrélation et tests en préproduction. ✔️ • Méthode pratique pour limiter les faux positifs, préserver la sécurité réseau et garder la continuité métier.
Analyse des blocages automatiques liés aux IPs : enjeux pour la sécurité réseau
Les dispositifs en ligne qui appliquent un filtrage IP peuvent générer des interruptions de service si les règles sont trop strictes. L’analyse des blocages automatiques révèle souvent un défaut de corrélation entre alertes réseau et événements hôtes, ou une absence de baseline opérationnelle.
Pour les équipes en charge de la protection informatique, il est donc essentiel d’articuler visibilité et processus métier avant d’activer le blocage automatique. Un bon point de départ consiste à consulter un guide VPN avec IP dédiée pour comprendre les spécificités des adresses dédiées lors d’accès sensibles. Insight : la confiance opérationnelle naît de la preuve, pas d’une règle agressive.
Placer une sonde qui émet des blocages sans comprendre son périmètre revient à mettre un verrou sans clé de secours. Les équipes doivent documenter les flux critiques et mesurer l’impact business avant toute action automatique. 🔁
Où positionner l’écoute pour réduire les faux positifs
La visibilité doit couvrir Nord‑Sud et Est‑Ouest : DMZ, segments applicatifs et points d’entrée cloud sont prioritaires. Une sonde mal placée produit des alertes non qualifiables ; une sonde bien placée réduit le temps d’investigation.
Cas pratique : une PME fictive, NovaTech, a découvert qu’un blocage récurrent se produisait sur son VLAN base de données parce que l’IPS recevait le trafic après NAT. La correction a été simple : déplacer la sonde en amont et ajuster les alias d’adresses. Insight : positionner l’écoute change souvent plus que changer les signatures. 🔧
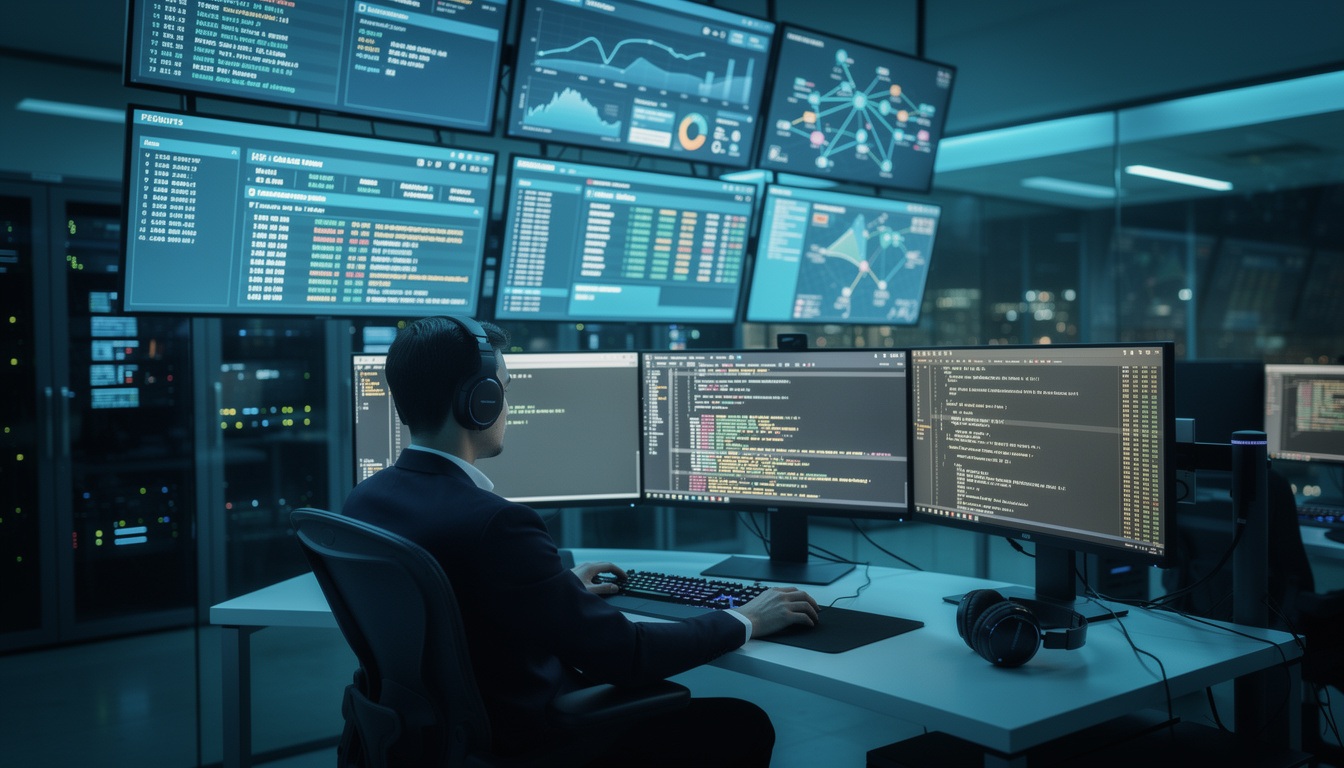
L’image illustre l’importance d’une console centralisée où gestion des alertes et tableaux de bord facilitent la qualification rapide. La centralisation accélère la décision et réduit le risque d’activer des blocages intempestifs.
Pourquoi établir une baseline avant d’activer le blocage
Une baseline dynamique du trafic permet à la détection d’anomalies d’être pertinente. Sans apprentissage continu, les systèmes d’IPS confondent pics légitimes et attaques, multipliant les faux positifs.
Il est recommandé d’utiliser des phases « monitor-only » pour mesurer l’impact réel des signatures, puis d’ajuster. Pour comprendre les blocages massifs et leurs causes, une lecture détaillée de l’analyse des blocages de plages IP apporte des exemples opérationnels utiles. Insight : la baseline est la colonne vertébrale de toute stratégie IPS. 📈
Après tests en bac à sable, la transition vers la prévention se fera par périmètre gradué et règles à risque limité. Cette approche minimise les interruptions métier tout en renforçant la sécurité.
Passage progressif à la prévention : méthodologie et contrôle
Passer d’un IDS à un IPS est un projet de maturité. Il faut prioriser les périmètres non critiques, automatiser les mises à jour en préproduction et créer des métriques de confiance (taux de faux positifs, incidents évités).
La gestion des alertes doit intégrer corrélation SIEM et données EDR pour transformer une simple alerte réseau en incident qualifié. Insight : bloquer pour bloquer diminue la confiance des métiers ; bloquer sur preuve corrélée la renforce. 🔐
Tester les signatures et éviter l’impact sur la continuité
Avant toute mise en production, les signatures doivent être essayées sur un échantillon du trafic réel. Un test régulier évite la situation où un IPS coupe la visioconférence d’un dirigeant en pleine négociation.
Procédé recommandé : monitor-only → simulation de blocages → revue métier → activation graduée. Cette séquence protège la disponibilité sans sacrifier la prévention des intrusions. Insight : valider l’impact métier est aussi important que valider la détection. ⚖️
Corrélation SIEM / EDR pour fiabiliser le blocage automatique
L’automatisation sûre repose sur la convergence d’au moins deux sources (réseau + endpoint) avant tout blocage. La corrélation permet de remonter une preuve complète et de déclencher des réponses chirurgicales.
Exemple : alerte réseau + processus suspect détecté par l’EDR = justification pour isoler une IP via l’IPS. En intégrant détection des menaces et systèmes de prévention, la chaîne d’alerte devient actionnable. Insight : la corrélation transforme l’hypothèse en certitude. 🧩
En pratique : recommandations opérationnelles et indicateurs
Mettre en place un plan opérationnel inclut : définir périmètres de test; créer une baseline; automatiser les mises à jour en sandbox; piloter les règles à partir d’indicateurs métier. Ces étapes réduisent les risques de blocage intempestif tout en améliorant la posture de sécurité réseau.
Pour les responsables techniques, il est utile de consulter des ressources sur la réputation d’IP et les impacts utilisateur, notamment la gestion des captchas et restrictions liées aux IP dédiées via des lectures techniques comme le dossier sur la réputation d’IP et captchas. Insight : associer filtrage IP et contexte métier permet de bloquer intelligemment, pas aveuglément. ✅
Table des contenus

